PDPA สำหรับร้านค้าออนไลน์และธุรกิจเล็ก เก็บข้อมูลลูกค้าให้ถูกต้อง

ชื่อ เบอร์โทร ที่อยู่จัดส่ง และสลิปโอนเงินในแชต ทั้งหมดนี้คือข้อมูลส่วนบุคคลที่ร้านค้าออนไลน์เก็บอยู่ทุกวัน ตั้งแต่ พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (PDPA) มีผลบังคับใช้เต็มรูปแบบในปี 2565 ธุรกิจทุกขนาดที่เก็บข้อมูลลูกค้า รวมถึงร้านเล็กที่ขายผ่านโซเชียล มีหน้าที่ต้องดูแลข้อมูลเหล่านี้ให้ถูกต้อง
บทความนี้สรุปหลักสำคัญของ PDPA สำหรับร้านค้าออนไลน์และธุรกิจเล็กแบบภาษาง่าย พร้อมเช็กลิสต์ที่ลงมือทำได้จริง
ข้อมูลส่วนบุคคลคืออะไร
ข้อมูลส่วนบุคคลคือข้อมูลที่ทำให้ระบุตัวบุคคลได้ ไม่ว่าทางตรงหรือทางอ้อม สำหรับร้านค้าออนไลน์ ตัวอย่างที่พบบ่อยได้แก่
- ชื่อ นามสกุล เบอร์โทร อีเมล ที่อยู่จัดส่ง
- ชื่อบัญชีโซเชียลและประวัติแชต
- ข้อมูลในสลิปโอนเงิน เช่น ชื่อและเลขบัญชีบางส่วน
- ประวัติการสั่งซื้อ และข้อมูลการใช้งานเว็บไซต์ เช่น คุกกี้
ข้อมูลอ่อนไหว ต้องระวังเป็นพิเศษ
ข้อมูลบางประเภทถูกจัดเป็นข้อมูลอ่อนไหว เช่น ข้อมูลสุขภาพ ศาสนา ข้อมูลชีวภาพอย่างลายนิ้วมือหรือใบหน้า และประวัติอาชญากรรม การเก็บข้อมูลเหล่านี้โดยทั่วไปต้องได้รับความยินยอมโดยชัดแจ้ง ร้านที่ขายสินค้าสุขภาพหรือรับข้อมูลอาการลูกค้า ต้องระวังเรื่องนี้เป็นพิเศษ สำเนาบัตรประชาชนก็มีข้อมูลอย่างศาสนาและหมู่เลือด ถ้าไม่จำเป็นจริงไม่ควรขอ
บทบาทของร้านค้า: ผู้ควบคุมข้อมูล
เมื่อร้านเป็นผู้ตัดสินใจว่าจะเก็บข้อมูลอะไร เพื่ออะไร ร้านคือ ผู้ควบคุมข้อมูลส่วนบุคคล (Data Controller) ส่วนบริษัทขนส่ง แพลตฟอร์มทำเว็บ หรือบริการส่งอีเมลที่ประมวลผลข้อมูลตามคำสั่งร้าน มักอยู่ในฐานะ ผู้ประมวลผลข้อมูล (Data Processor) ร้านจึงต้องเลือกใช้บริการที่ดูแลข้อมูลอย่างเหมาะสม และมีข้อตกลงเรื่องการดูแลข้อมูลตามสมควร
เก็บข้อมูลได้ด้วยเหตุผลอะไร (ฐานทางกฎหมาย)
PDPA ไม่ได้บังคับให้ขอความยินยอมทุกครั้ง แต่การเก็บและใช้ข้อมูลต้องมีเหตุผลทางกฎหมายรองรับ ฐานที่ร้านค้าใช้บ่อยมีดังนี้
| ฐานทางกฎหมาย | ตัวอย่างในร้านค้าออนไลน์ |
|---|---|
| สัญญา | ใช้ชื่อ ที่อยู่ เบอร์โทร เพื่อจัดส่งสินค้าที่ลูกค้าสั่ง |
| หน้าที่ตามกฎหมาย | เก็บข้อมูลสำหรับออกใบกำกับภาษีหรือบัญชีตามกฎหมาย |
| ประโยชน์โดยชอบด้วยกฎหมาย | ป้องกันการฉ้อโกง ดูแลความปลอดภัยของระบบ ในขอบเขตที่สมเหตุสมผล |
| ความยินยอม | ส่งโปรโมชันทางการตลาด เก็บคุกกี้เพื่อโฆษณา เก็บข้อมูลอ่อนไหว |
หลักสำคัญคือ เก็บเท่าที่จำเป็น และ ใช้ตามวัตถุประสงค์ที่แจ้งไว้ เช่น เก็บเบอร์โทรเพื่อจัดส่ง ก็ไม่ควรนำไปเพิ่มในกลุ่มโปรโมชันโดยไม่ได้รับความยินยอม
ประกาศความเป็นส่วนตัว (Privacy Notice)
ร้านต้องแจ้งให้ลูกค้ารู้ว่าเก็บข้อมูลอะไร เพื่ออะไร เก็บนานเท่าไร ส่งต่อให้ใคร และลูกค้ามีสิทธิ์อะไรบ้าง โดยแจ้งก่อนหรือขณะเก็บข้อมูล
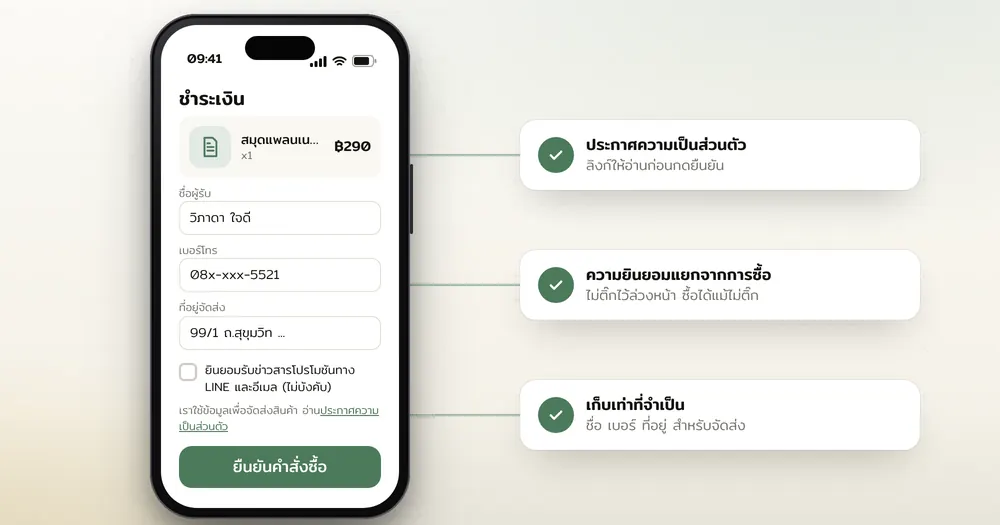
- มีเว็บไซต์ ให้ทำหน้าประกาศความเป็นส่วนตัว และลิงก์ไว้ที่ท้ายเว็บและหน้าชำระเงิน
- ขายผ่านแชตหรือโซเชียล ให้ทำข้อความสั้นพร้อมลิงก์ เช่น ในข้อความต้อนรับอัตโนมัติ หรือข้อมูลร้านบนเพจ
- ใช้ภาษาที่อ่านเข้าใจง่าย หลีกเลี่ยงข้อความยาวที่ไม่มีใครอ่าน
- ระบุช่องทางติดต่อร้านเมื่อลูกค้าต้องการใช้สิทธิ์
ขอความยินยอมอย่างไรให้ถูกต้อง
- แยกความยินยอมออกจากเงื่อนไขการซื้อ ลูกค้าต้องซื้อได้แม้ไม่ยินยอมรับโปรโมชัน
- ไม่ติ๊กช่องยินยอมไว้ให้ล่วงหน้า
- บอกให้ชัดว่ายินยอมเรื่องอะไร เช่น "รับข่าวสารโปรโมชันทาง LINE และอีเมล"
- ให้ถอนความยินยอมได้ง่ายเท่ากับตอนให้ เช่น มีลิงก์ยกเลิกรับข่าวสาร
- เก็บหลักฐานว่าลูกค้ายินยอมเมื่อไร ผ่านช่องทางไหน
สิทธิ์ของลูกค้าที่ร้านต้องรองรับ
เจ้าของข้อมูลมีสิทธิ์หลายประการ เช่น ขอดูหรือขอสำเนาข้อมูล ขอแก้ไขให้ถูกต้อง ขอลบหรือทำลาย ขอระงับการใช้ คัดค้านการใช้เพื่อการตลาด และถอนความยินยอม ร้านควรมีช่องทางรับคำขอที่ชัดเจน และตอบกลับภายในระยะเวลาที่กฎหมายกำหนด
ดูแลความปลอดภัยของข้อมูลในร้านเล็ก
มาตรการความปลอดภัยไม่จำเป็นต้องแพง เริ่มจากสิ่งพื้นฐานที่ได้ผลมาก
- จำกัดคนเข้าถึงข้อมูลลูกค้าเฉพาะคนที่ต้องใช้ทำงาน
- ใช้รหัสผ่านแข็งแรงและเปิดการยืนยันสองขั้นตอนให้บัญชีร้าน แพลตฟอร์มขาย และอีเมล
- ไม่ส่งไฟล์รายชื่อลูกค้าทางแชตส่วนตัวหรือกลุ่มที่มีคนนอก
- ลบหรือทำลายข้อมูลที่หมดความจำเป็น เช่น ใบปะหน้าพัสดุที่พิมพ์เกิน สลิปเก่าที่ไม่ต้องใช้
- สำรองข้อมูลและอัปเดตเครื่องที่ใช้ทำงาน
- เลือกใช้แพลตฟอร์มและผู้ให้บริการที่ชัดเจนเรื่องการคุ้มครองข้อมูล

คุกกี้และเครื่องมือวัดผลบนเว็บไซต์ร้าน
ถ้าร้านมีเว็บไซต์และติดตั้งเครื่องมือวัดผลหรือพิกเซลโฆษณา เว็บจะเก็บข้อมูลการใช้งานของผู้เข้าชมผ่านคุกกี้ (Cookies) คุกกี้ที่จำเป็นต่อการทำงานของเว็บ เช่น ตะกร้าสินค้า มักใช้ได้โดยแจ้งให้ทราบ ส่วนคุกกี้เพื่อการตลาดและโฆษณาควรขอความยินยอมผ่านแบนเนอร์คุกกี้ที่ให้ผู้ใช้เลือกปฏิเสธได้จริง แพลตฟอร์มทำเว็บสำเร็จรูปหลายรายมีเครื่องมือแบนเนอร์คุกกี้ให้ใช้ ตรวจการตั้งค่าให้ตรงกับเครื่องมือที่ร้านติดตั้งจริง
ถ้าข้อมูลรั่ว ต้องทำอย่างไร
เมื่อเกิดเหตุละเมิดข้อมูล เช่น บัญชีร้านถูกเจาะ หรือไฟล์ลูกค้าถูกส่งผิดคน ร้านต้องประเมินความเสี่ยงต่อลูกค้า หากมีความเสี่ยงต่อสิทธิของบุคคล ต้องแจ้ง สคส. ภายใน 72 ชั่วโมงนับจากทราบเหตุ และถ้าเสี่ยงสูง ต้องแจ้งลูกค้าที่ได้รับผลกระทบพร้อมแนวทางเยียวยาด้วย
- หยุดการรั่วไหล เช่น เปลี่ยนรหัสผ่าน ยกเลิกลิงก์แชร์
- บันทึกเหตุการณ์ วันเวลา ข้อมูลที่เกี่ยวข้อง และจำนวนคนที่กระทบ
- ประเมินความเสี่ยงและแจ้งตามที่กฎหมายกำหนด
- แจ้งลูกค้าให้ระวังการถูกหลอก ถ้าข้อมูลติดต่อของพวกเขาหลุด
- ปรับปรุงขั้นตอนไม่ให้เกิดซ้ำ
เช็กลิสต์ PDPA สำหรับร้านค้าออนไลน์
- ทำรายการว่าเก็บข้อมูลลูกค้าอะไร เก็บที่ไหน ใครเข้าถึงได้
- ตัดข้อมูลที่ไม่จำเป็นออก เช่น ไม่ขอสำเนาบัตรถ้าไม่ต้องใช้
- เขียนประกาศความเป็นส่วนตัวและเผยแพร่ในช่องทางขาย
- แยกความยินยอมด้านการตลาดออกจากการสั่งซื้อ
- ตั้งช่องทางรับคำขอใช้สิทธิ์ของลูกค้า
- ตั้งรหัสผ่านแข็งแรงและการยืนยันสองขั้นตอนให้ทุกบัญชีร้าน
- กำหนดระยะเวลาเก็บและลบข้อมูล
- เตรียมขั้นตอนรับมือเมื่อข้อมูลรั่ว
คำถามที่พบบ่อย
ร้านเล็กขายผ่านเฟซบุ๊กอย่างเดียว ต้องทำตาม PDPA ไหม
ต้องทำตามเช่นกัน เพราะร้านเก็บและใช้ข้อมูลส่วนบุคคลของลูกค้า แต่ขอบเขตงานจะเล็กตามปริมาณข้อมูลที่มี
ต้องแต่งตั้งเจ้าหน้าที่คุ้มครองข้อมูล (DPO) ไหม
กฎหมายกำหนดให้ต้องมี DPO ในบางกรณี เช่น ประมวลผลข้อมูลจำนวนมากหรือข้อมูลอ่อนไหวเป็นกิจกรรมหลัก ร้านเล็กส่วนใหญ่อาจไม่เข้าเกณฑ์ ตรวจประกาศล่าสุดของ สคส.
ถ่ายรูปใบปะหน้าพัสดุลงโซเชียลเพื่อโชว์ยอดขายได้ไหม
ควรปิดชื่อ ที่อยู่ และเบอร์โทรให้มิดก่อนโพสต์ เพราะเป็นการเปิดเผยข้อมูลส่วนบุคคลของลูกค้าโดยไม่มีเหตุจำเป็น
ลูกค้าขอให้ลบข้อมูล แต่ร้านต้องเก็บใบกำกับภาษี ทำอย่างไร
ลบข้อมูลส่วนที่ไม่มีเหตุให้เก็บต่อ เช่น รายชื่อรับโปรโมชัน ส่วนเอกสารที่กฎหมายกำหนดให้เก็บ ให้แจ้งลูกค้าว่าต้องเก็บไว้ตามระยะเวลาที่กฎหมายกำหนด